本文为机翻,原文链接: https://blog.kate.land/posts/using-voltage-glitching-to-unlock-the-a100/
摘要
我发现GA100芯片存在电压故障注入漏洞,允许操作员任意烧断保险丝。利用这个漏洞,我把我的 CMP 170HX 8GB 显卡改造成了实际上相当于一块 A100-80G 的卡!此外,我的解锁显卡实际上比零售版 A100 快 ~1.2 倍,因为所有功能正常的 SMs(~120-126,取决于骰子抽奖),而不是 NVIDIA 为所有量产 A100 选用的那种安全良率的 108 SM。最后,CMP禁用的功能如NVLink、PCIe Gen4、NVJPG、NVDEC、MIG,都可以通过这种方法解锁,虽然我还没专门测试过NVJPG/NVDEC/MIG。
这是我的“A100-80G”的外观和功能。GPU 库存与拓扑
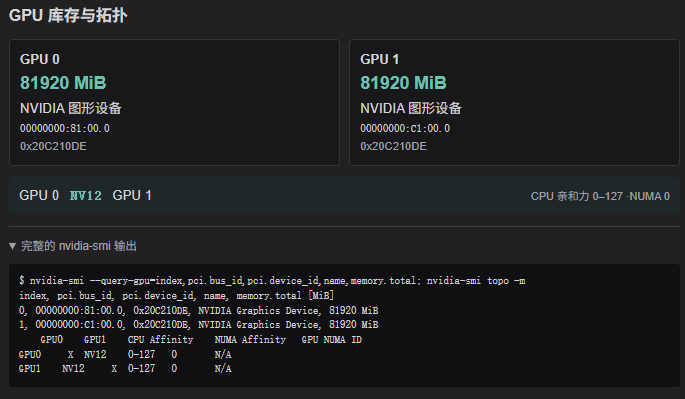
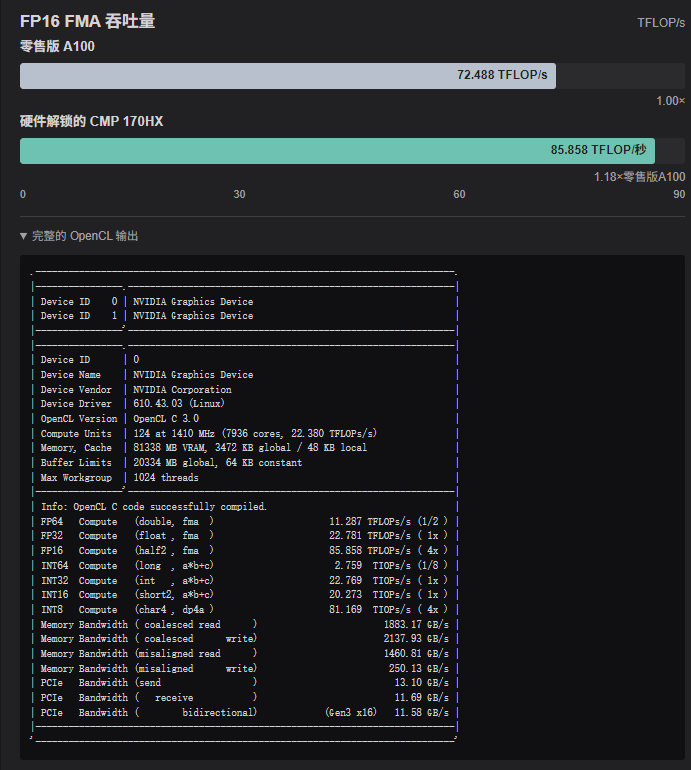
NVIDIA 在产品分割、安全功能以及其他有趣的门禁控制功能中使用保险丝——而且关键是,在某些功能中,在 NVIDIA 芯片上烧断保险丝可以让你获得更多访问权限,而不是更少。在妥善固定的设计中,熔断应始终诱导出更为严格的状态,因为熔断熔断无法以经济可行的方式重新熔断。NVIDIA的设计允许通过烧断更多保险丝来放松限制!
在这篇文章中,我将介绍 GA100 芯片、其保险丝控制器、VFI 的使用以及未来的研究方向。我决定在这里发表一些促成我研究的成果。
致谢
我的研究建立在 Jon Pry 以及众多致力于更好地理解 GA100 模具的其他人之前的研究基础上。我是在另一位安全研究人员独立发现同样漏洞之后披露我的发现;我认为,公开这些信息符合公众的最大利益。这些发现在本文发布前已披露给英伟达的产品安全团队。
GA100 版本
GA100 是一款 NVIDIA 芯片,已被用于驱动近 20 种不同的 SKU ——其中 A100 是最知名的型号。我不会逐一介绍所有SKU,但我会介绍对我工作很重要的GA100表现形式,涵盖CMP 170HX和A100的不同版本。
按厂商规格,GA100 芯片包含 128 个 SM、12 个 FBP、5 个 NVDEC 单元、一个 PCIe Gen4 x16 控制器,并且根据帧缓冲大小,还会随芯片附带 4-6 个 HBM 叠加。NVIDIA 使用 eFuse 进行良率控制和产品细分——根据缺陷测试和制造商需求,未区分的 GA100 会演变成更为严格的变体。
在产品细分的最极端表现中,CMP 170HX——一款名义上拥有8GB或10GB应用暴露帧缓冲容量的以太坊挖矿卡——实际上分别内置了~80GB和~40GB的HBM!这项工作主要集中在如何充分释放并利用这种能力。此前的研究在通过软件方法解锁 GA100 方面取得了巨大进展;VFI带我们走过最后一英里。
| SKU | 开箱即用 | 软件(cmpunlocker) | GA100VFI |
|---|---|---|---|
| CMP 170HX 8GB | |||
| 帧缓冲区 | 8 GB | 64 GB | 64-80 GB1 |
| CMP 170HX 10GB | |||
| 帧缓冲区 | 10 GB | 40 GB2 | 40-48 GB |
| 两个 CMP | |||
| SM | 70 | 70 | 120-128 |
| PCIe 生成 | 1 | 2 | 4 |
| NVLink | 不 | 不 | 是的3 |
| ECC | 不 | 不 | 是的4 |
| 多实例 GPU | 不 | 不 | 是的4 |
| NVDEC | 0 | 0 | 54 |
硬件限制
那么,NVIDIA 是如何利用保险丝从一个芯片同时生产数据中心 A100 和挖矿 CMP 卡的呢?要理解这一点,我们需要更仔细地看看位于GA100上的保险丝控制器。
保险丝控制器是一个包含 16,384 个 eFuse(512 行,每行 32 个)的模块,以及围绕这个原始保险丝宏的一堆逻辑。其任务是执行保险丝读出和编程,保护底层保险丝,并为模具其余部分提供可用的“选项词”。这些选项词随后决定了骰子的运作方式以及启用哪些功能。
每个eFuse可以处于两种状态之一(吹气=1,未吹=0),512行被划分为4个区域:
- 常规保险丝(第0-221行)。这些很简单;通常单个(成对)保险丝会映射到一个选项字,例如 OPT_ENABLE_FUSE_PROGRAM(一个决定是否允许进一步编程的选项字)。普通熔丝具有内置冗余功能:例如,OPT_ENABLE_FUSE_PROGRAM由PRI和RED(主和冗余)熔丝组成,此例中主实例是第0行的熔丝0,冗余实例为第1行的0号熔丝。有些选项词是标量,比如 OPT_X_COORDINATE,宽度为 9 位,表面上用于存储晶圆芯片的 x 坐标。重要的是,如果普通保险丝被烧断,基本上没有办法持续拔掉它(除了之后的 RIR 除外)。
- 无熔断保险丝(第222-487行)。这事儿挺奇怪的。显然,NVIDIA对不小心烧断普通保险丝、损坏工程样品感到沮丧,于是设计了一套系统,用类似JTAG链的格式编码有效选项词(参见这项专利)。可以把FF看作一种脚本,用来描述哪些选项词应该有哪些值。FF保险丝(请原谅我RAS综合征)涉及我们通过VFI解锁的大部分功能。这是因为 FF 选项词只需写新的 FF 行就能轻松清除!我们稍后会更深入地谈这个。目前你应该知道,NVIDIA也知道这一点,因为在正常情况下,你被严格禁止进行任何FF熔断。
- IFF保险丝(第487-512行)。这些指令的格式与 FF 的指令不同。它们不在本文讨论范围之外,主要用于实时重新编程 Fuse 控制器选项词。它们通常无法在生产卡中访问。
- RIR保险丝(8排32个保险丝,技术上不属于512排保险丝的一部分)。这些由保险丝宏的设计者提供(台积电数据手册见此),本质上是第一方设计师预期的“保险丝修复”机制。GA100 的 RIR 部分空间可容纳 16 条修复指令,每条指令覆盖主 512 行中已识别的单个保险丝的值。对我们来说不幸的是,特别是在8GB的170HX SKU中,16个RIR词中有15个全是1,而第16个词编码了一个毫无用处的修复指令,几乎无法用来解锁任何有趣的内容。10 GB SKU的情况则不同,但那是另一个话题了……
基于VFI的解锁有两组非常有趣的保险丝:
- “控制保险丝”。该术语来源于 NVIDIA 的 Tegra 硬件头部,他们专门用它指代第 0 行和第 1 行,这两行指定了高度安全敏感的选项词的值。
- 无用保险丝,编码了所有有趣的选项词,决定了GA100是天生就是一块微不足道的矿卡,还是AI数据中心的主力。
在我们命名一些 FF 编码的选项词之前,我们必须先更详细地理解 FF 记录格式,然后再谈谈控制我们感兴趣功能的骰块。
无熔丝保险丝
每一行 FF 都是一条 32 位记录。第0–4位选择链,第5位区分FF与IFF(0为FF),第6–15位选择16位块,第16–31位提供该块的新值。专利中JTAG链的图片在这里非常直观:控制器通过将这些记录重放成链来构建选项数据。每条链中的固定位置对应于单个选项词。
如果两条记录对应同一条链和块,则较后一条记录获胜。例如,表示链1,块23,数据。附加该记录可以清除由之前 FF 记录设置的有效位。没有任何物理导火线未烧断;一行新行将替换旧的16位块。这适用于 FF 支持的选项,不适用于第 0 和第 1 行的常规控制保险丝。0x0fe805c10x0fe8
既然我们知道了FF词是如何编码的,下面是一些有趣的词及其位置列表。这些数据由一位特别有帮助的研究者发现,他交叉比较了不同 GA100 SKU 的 FF 值和有效选项词,以差异化理解 FF 链/区块与选项词的映射关系,因为目前尚无官方对应。
| 命名选项 | 推断的FF位置 | 用途 |
|---|---|---|
NV_FUSE_OPT_FBIO_DISABLE | 链1位元83–106;5–6号楼 | 内存I/O扫地 |
NV_FUSE_OPT_FBPA_DISABLE | 链1位107–130;6–8号区块 | 内存子分区层扫 |
NV_FUSE_OPT_GPC_DISABLE | 链1位131–138位;第8区块 | GPC 地板扫地 |
NV_FUSE_OPT_TPC_GPC0_DISABLE通过NV_FUSE_OPT_TPC_GPC7_DISABLE | 链式 1 位对 GPC 表示;第11–15号区块187+8i194+8ii | 八个TPC口罩 |
NV_FUSE_OPT_PES_DISABLE | 链1位元251–274;第15–17号区块 | PES 地板扫地 |
NV_FUSE_OPT_FBP_DISABLE | 链1位307–318;第19区块 | 帧缓冲区划分层扫频 |
NV_FUSE_OPT_ROP_L2_DISABLE | 链1位319–342;第19–21号区块 | ROP/L2 地板扫除 |
NV_FUSE_OPT_NVLINK_DISABLE | 链1位元368–370;第23区块 | NVLink 禁用掩码 |
NV_FUSE_OPT_DISABLE_GEN3_SPEED | 链条2,第39块;第1位和第9位中哪一个尚未解析 | PCIe Gen3 速度限制 |
NV_FUSE_OPT_PCIE_MAGIC_BITS_D[25] | 链 2 块 47 位 3 | Gen4 速度禁用标志 |
NV_FUSE_OPT_PCIE_BOOT_GEN23_DISABLE | 链 2 块 49 位 6 | PCIe 启动策略 |
NV_FUSE_OPT_PCIE_BOOT_GEN3_DISABLE | 链 2 块 49 位 7 | PCIe 启动策略 |
NV_FUSE_OPT_PCIE_DEVIDA | 链2,位元593–608;第37–38号区块 | 设备标识 |
NV_FUSE_OPT_PCIE_DEVIDB | 链2,位609–624;第38–39号区块 | 设备标识 |
NV_FUSE_OPT_SYS_PIPE_DISABLE | 链1,位372–379;第23区块 | 多实例启用 GPU 的管道 |
缩写 FBIO/FBPA/FBP/TPC/GPC/PES/ROP 均指微架构元素,请参阅 GA100 白皮书中的示意图,以进一步理解它们之间的关系:
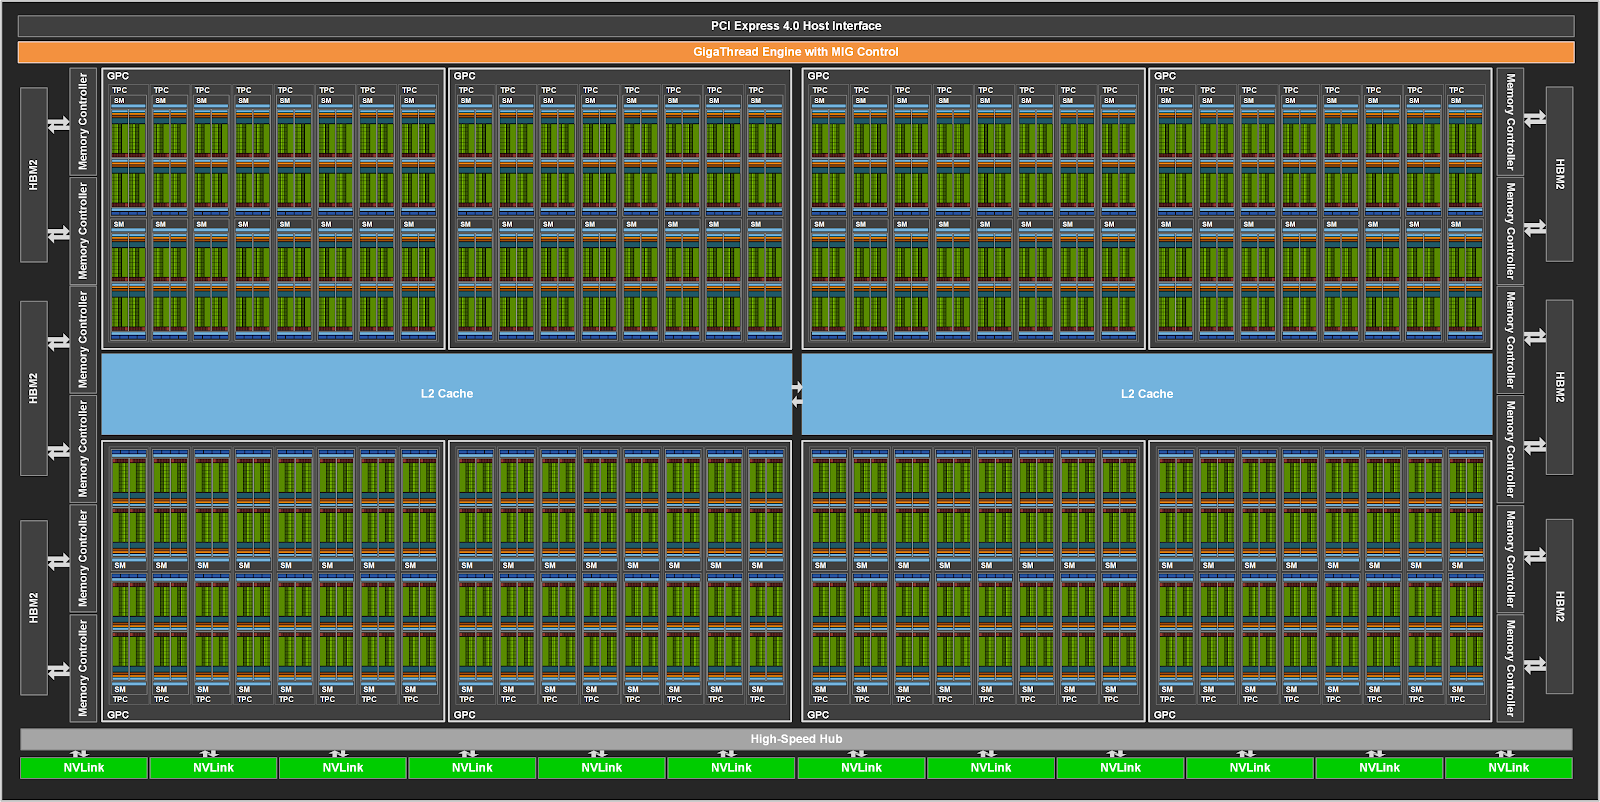
FBP 是 NVIDIA 内部对“帧缓冲分区”的称呼,即一个 HBM 堆栈有 2 个 FBP。FBPA是子分区,2个FBPA对应1个FBP。PES/ROP 是 SM 运作所必需的模块(看起来与图形相关)。
有了这些知识,如果我们可以写新的FF行,把_DISABLE字全部设为零,或者至少在模具缺陷的情况下尽可能宽松地表示,会怎样?如果我们看看_DISABLE选项是如何与其他元素结合使用的,很快就会发现,这些_DISABLE词是防止骰子部分被“扫地”的主要杠杆。在阐明“如果”之后,我将谈谈“如何”:具体应用电压故障注入以及我们可以通过VFI破解的保险丝控制器安全措施。
扫地
NVIDIA 把这些选项放在设置地板扫频信号的任务上,这会让芯片元件无法触及(而且很可能会断电)。根据实验,我认为扫地线路是用RTL来规定的,从熔丝控制器发出,最终在各个功能模块中终止,并控制模块内某个主电源/时钟域开关。我观察到扫地行为与保险丝控制器对每个功能模块有效状态词的值非常低延迟。
以FBP扫地为例。在我其中一张8GB卡上,FBP 1、4、6和11被掩码了。单独的面罩是,覆盖6和11。在我把 FF 支持的禁用面罩减到只剩下一排替换的 FF 后,1 和 4 上的多余面罩消失了,但有缺陷的 6 和 11 依然禁用。这样就只剩下模具中12个FBP中的10个留在有效掩模中。功能上,FBP 1 和 4 在 是时拒绝寄存器读写,在这次写入后变得响应。OPT_FBP_DISABLE0x852OPT_FBP_DEFECTIVE0x8400x840OPT_FBP_DISABLE0x852
虽然功能模块可以通过 FF 写入实现“非层扫”,但这还不足以让模块对最终应用完全可用——例如,默认的帧缓冲几何配置只使用每个可用 HBM 堆栈的一部分。
为了绕过这一点,我们可以利用对 cmpunlocker 方法进行的本质上小幅修改。8 – > 64 GB 的常规驱动补丁会解锁对特定功能配置词(FBPA_CFG、SM_SPEED_SELECT 等)的写入。默认值的选择是为了成功适用于常见的 170HX 变体,该变体包含_DISABLE个源自 FF 的选项词,阻止某些功能模块被使用(任何尝试使用这些模块都会返回扫频错误)。有了解锁FF的原位,我们可以在配置寄存器中写入更宽松的字,从而得到功能上就是A100-80G的表现。
实现FF燃烧效果
根据现有信息,如果任意烧断FF保险丝,任何GA100都可以根据芯片产率和内存堆栈的容量完全解锁到最大性能。但我们怎么烧断FF保险丝呢?让我们来看看熔丝控制器的保险丝编程功能,以进一步了解。
要请求熔断器烧断,必须写入属于熔丝控制器的 FUSEADDR、FUSEWDATA 和 FUSECTRL 寄存器。虽然名义上对主机或无权限请求者无法访问,但通过加密矿ROP中的金丝雀,打开负责任的权限级别掩码变得轻而易举。因此,许多研究人员试图强制保险丝控制器在FF区域烧断保险丝。以下是我们共同的一些观察:
- 熔丝控制器内置 FSM,通过 FUSECTRL_STATE 位表示当前状态。
- 熔丝控制器在请求的 FUSEWDATA 值中,每个“热”位都会进入一个WRITE_PROGRAM状态。这与预期的保险丝编程行为相符。
- 然而,除非清除某个特定选项字,否则对FPF范围之外(第96-221行)的熔断地址的写入实际上不会发生。该区域的保险丝(被认为是“现场可编程熔丝”,表示已运行过 ucode 版本的水印及其他现场相关信息)确实会生效,且熔丝控制器状态机在 FPF 和非 FPF 区域之间表现完全相同。
我说的具体选项词是OPT_SECURED_BURN_FEATURE_ENABLE(“SBFE”),而且在所有生产卡中都设置为1。当该选项字为无效时,允许在任何地址中进行熔断编程。一旦设定,只有FPF保险丝可以烧断。迄今为止,没有人找到在 SBFE=1 下点燃 FF 保险丝的方法,即使在 HS 上下文中操作保险丝控制器时也是如此。“secured burn”到底是什么意思还不清楚,我猜即便在 SBFE=1 的情况下,也一定有一种纯软件方式可以执行非 FPF 的点火,只是我们并不知道这里“secured”这个形容词到底是什么意思。
注意PLM、HS、ucode 等;随着解释更深入,我在本节会深入使用许多 NVIDIA 专属术语。如果想更深入地理解这些含义,我会推荐你参考其他资料,比如《Je Ne Sais Quoi》——《地平线上的猎鹰》。
重要的是,正如人们在更宽松的卡牌上发现的,在SBFE=0的情况下,是可以进行FF燃烧的!事实证明,正是通过达到这种状态,我们才能解锁 GA100。经过多次反复试验,我最终通过电压故障注入来诱导这种状态,并且成功实现了。让我们再详细聊聊电压故障。
电压故障注入
关于VFI已经说了很多,我就把深入的解释留给其他来源来做。简而言之,施加短暂的低电源脉冲往往会导致集成电路出现意想不到的行为。我让GPT-6 Astra设计一块基于STM32G4的电路板,能够接入CMP PCB上的PWMVID信号。PWMVID是NVIDIA的电压调节器标准,我的故障器会截获GA100芯片发出的PWM信号,并用自己的波形替换,输入到MP2888B VRM驱动IC中。在我的配置下,我可以让显卡本身的 VRM 为我产生定时故障,这比基于 MOSFET 的设置更简单,也比直接驱动 PMBus 更快。
故障器需要两个连接到PCB的接口,理想情况下用磁铁或搪瓷线连接。一根线抽取 NVVDD 进行电压感测,另一根则抽头 PWMVID 信号。故障器唯一需要的另一步骤是移除一个0402 0欧姆电阻,否则会切断GA100输出PWM引脚与VRM IC之间的连接。通过追踪MP2888B的引脚位置,特别是PWMVID和VOSEN引脚(MP2888B与其姊妹公用芯片MP2888A共用占地),找到分头的位置非常简单。紧邻MP2888B的测试点使PWMVID分接头的安装相对容易。
有了这个点缀,一次漏洞尝试会包含以下序列:
- 拔除卡片电源
- 应用卡片电源
- 一旦NVVDD超过阈值,立即启动计时器(“故障计时器”
- 通过发出与故障定时器对齐的PWMVID信号来执行拟定的电压波形
- 观察卡片行为,根据需要重复步骤 1
我的配置通过简单的 ACPI S0 -> S3 – > S0 转换完成了步骤 1/2,在现代桌面平台上几秒钟内就能完成。更侵入性的修改或昂贵的绑定设备可能能获得更好的实验速度,但以我的经验,这种配置足以在1小时到48小时的故障时间内解锁卡牌,采用后面介绍的方法。
对于NVVDD阈值,Astra编写的固件使用STM32比较器检测NVVDD跨越225mV,随后通过紧密的DMA回路驱动PWMVID引脚所需的任务。S0之后,主持人检查卡片状态并决定下一步该怎么做;如果涉及另一个故障,故障者板将通过USB接收带有故障模式的指令。然后宿主用RTC计时器诱导S3在~3秒内唤醒(这是经验推导的稳定期)。
有时主机无法返回 S0,我通过把记账和故障战役准备工作交给 SBC(Radxa Cubie A5E)解决了这个问题,SBC 还可以通过 GPIO 驱动主板电源/重置按钮针脚,如果故障目标主机无响应。
如果你感兴趣,GA100VFI库中会分享更具体的内容。现在,让我们先看看可以通过VFI触发的各种有趣状态,以及烧毁FF行所需的具体故障状态。为了帮助理解每种故障状态之间的差异,我构建了一个关于保险丝控制器在施加电压时如何启动的经验模型。注意,如果没有实现保险丝控制器的 RTL,我们只能凭猜测。以下是假设的启动阶段:
- 按保险丝宏的要求,Sense RIR
- 感知(从熔丝宏到读出寄存器)控制行
- 将控制行锁定到控制行衍生的选项词中
- 感知剩余行数
- 将常规保险丝值锁定到其选项字中
- 解析FF链
- 将 FF 链的值锁定到其选项词中
这些假设阶段基于我实际能从芯片上读取的内容:控制器状态、正常运行时的原始行数、发布的选项词,以及 PRI 环是否还能覆盖 GPU 的其他部分。通过观察几个关键值,我们可以区分漏洞的结果。重要的是,故障模式和结果非常依赖骰子,所以这些示例波形和响应仅仅是示例。让我们来看看三种有趣的故障状态。CMD_READ
1. 所有保险丝感应为零

有些故障几乎会让所有发布的选项词都被读成零。在一个捕获状态中,672个命名期权读数中有669个为零;另外三个是错误响应。控制器的CRC状态(尚未解析),PCIe ID被读取为(基础GA100 PCIe产品ID,不对应于真实零售产品),GPU的PRI环处于重置状态。0x002080
这种状态与保险丝控制器发生灾难性故障是一致的。这张卡基本上无法使用,因为几乎所有启动功能都会被全零状态干扰。不过有趣的是,这张卡原生支持 PCIe Gen4 训练!有些稍作改动的版本可能会显示保险丝部分成功锁存,或出现杂乱的数值而非全零。我没能把这些状态推向 FF 燃烧;几乎所有游戏的保险丝控制器都无法触及或失灵。
2. RIR读数扰
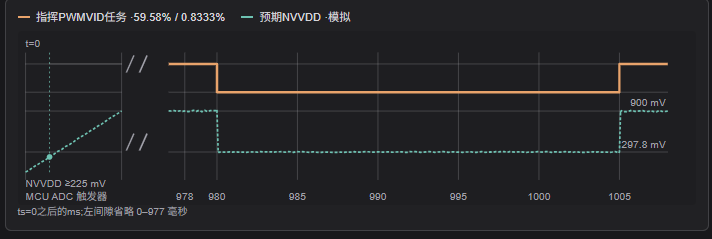
读取CMP 170HX 8GB上的RIR数据,可以看到它的具体效果:15条noop修复指令,以及一次写入,改变第18行保险丝的值,我们可以监控其选项字。此外,由于RIR感应由熔丝宏内部消耗,而非由熔丝控制器直接使用,我们可以通过尝试读取原始行来观察到RIR锁存被中断——观察到的位翻转在翻转后的选项字和原始保险丝行中保持一致。这为研究模具套筒设定了一个有趣的时间节点(RIR感应必须先于其他熔丝感应),但本身并不是一个有用的故障。
3. 金发姑娘的故障
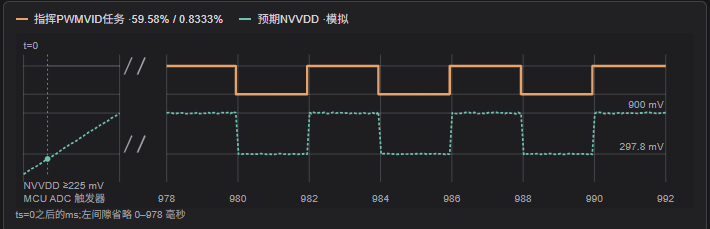
我第一张卡片上的成功三脉冲状态似乎恰好扰乱了基于第0/1行的选项词,而其他保险丝和选项词则保持完整。在此状态下,所有 row0/1 衍生的选项词均为零。初步回读内容如下:
| 信号 | 初次回读 |
|---|---|
| PCI ID 和访问 | 20c2;BAR0 和 PRI 环响应 |
FUSECTRL | 0xe0040000 (IDLE) |
CRC_ | 0x55(两半均无错误解析) |
DISABLE_ | 0 |
OPT_ | 0 |
ENABLE_ | 0 |
| FUSECTRL/FUSEOPT 权限掩码 | 0xffffffff两者皆然 |
| 原始行 0 和 1 | 两者依然如此,和故障前一样0x53557c3d |
目前,我们尚未能够发出 FF 写入,因为 ENABLE_FUSE_PROGRAM=0。说实话,我不明白为什么ENABLE_FUSE_PROGRAM会是零,毕竟零售版板上是1,这在我看来几乎像是在实现一个漏洞检测金丝雀(或者至少这么做会很优雅)。
保险丝探测是一排一排进行的,所有32个保险丝都通电,用一条线检测,这意味着攻击方要让单个保险丝看起来像已清除或已固定就更加困难。因此,加入一个“金丝雀”保险丝,在保险丝清除后禁用对安全至关重要的功能(如熔断器烧毁)是合理的,因为攻击者通常最多只能在行的粒度上操控保险丝感应。所以,当出现 row0/1 选项词“全部清除”时,ENABLE_FUSE_PROGRAM=0 就阻止了我们烧坏任何保险丝。
不过,看看我们现在看到的状态是:DISABLE_SW_OVERRIDE=0。这个词通常是 1,它阻止我们将 EN_SW_OVERRIDE 寄存器设置为 1,从而让我们能够“遮挡”大部分由保险丝控制器显示的选项词。这样做需要写入一个寄存器 CTRL_OPT_*,对应于选项词 OPT_*,该寄存器随后确定有效值 STATUS_OPT_*。这正是我们能让SBFE变成0的原因。但是,尽管我们的DSOV=0,ENABLE_FUSE_PROGRAM却是选项词中无法被影子遮挡的,即使DSOV=0也是如此。看来我们被困住了。
至少我当时是这么想的,于是我就这样把头撞到墙上一阵子。然后我注意到有一个保险丝控制器指令我还没尝试过:SENSE_CTRL。我之前没有发布这个,因为表面上看,所有由 row0/1(控制 fuse)衍生的选项词都会匹配它们的融合值,这会导致重置 SBFE,关闭软件选项词的影子,导致我们无法融合。令我惊讶的是,当我发出这个命令时,所有由控制熔丝衍生出的选项都回到了它们的融合值,只有 DISABLE_SW_OVERRIDE 依然是 0!
当 DSOV=0 时,我们可以很简单地将 SBFE 设为 0,ENABLE_FUSE_PROGRAM 是 1,因为它与其融合值相匹配,然后我们就开始了!还有一个问题是,FUSEWDATA可能有一个被锁定的PLM,但当DSOV=0时,我们只需将0写成OPT_SECURE_FUSE_WDATA_WR_SECURE,将PLM设置为全一,从而开放主机接入以供融合。
此时,剩下的就是计算_DISABLE字,匹配我们感兴趣功能的_DEFECTIVE值,然后发布FF点录。请注意,每个模具所占用的FF空间和缺陷钻头数量不同,因此每次烧毁都必须针对模具进行定制。
最终成果
帧缓冲解锁
在8GB卡且80GB卡完整时(根据我有限的样本,大约占8GB卡的~90%),解锁时会释放完整的80GB作为可用的帧缓冲区。多种合成测试(在完整的帧缓冲区中写入伪随机字,并在 L2 失效后读取)以及真实工作负载(如 vLLM 和 SGLand)均完全正常。 如前所述,我的其中一张显卡目前只有64GB完整。在这种情况下,硬件解锁不会带来帧缓冲优势。
计算解锁
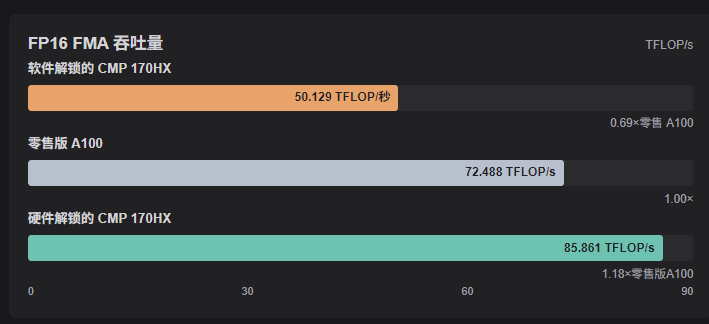
170HX 开箱即用限制为 70 个 SM。实际上,骰子上几乎总有>120个SMs是无缺陷的,解锁后可以全部使用。这带来了显著的性能提升,比纯软件版的 170HX 解锁版提升了 ~1.7倍,甚至比零售版 A100 高出 ~1.2倍,表现相当惊人!
PCIe 生成
阻止 cmpunlocker 超越 PCIe Gen2 的唯一原因就是 FF 选项词。在清除相关部分后,Gen3/4 启动并确认完全正常运行。结合 PCIe 解耦电容改装后,最高可达 PCIe Gen4 x16,可与零售版 A100 PCIe 版本相匹配。
NVLink
把OPT_NVLINK_DISABLE词归零只是NVLink真正工作所需的模组之一。由于CMP 170HX印刷电路板缺少U11 IC(该IC将PCIe 3.3v连接到NVLink桥接脚),原厂电路板无法在连接的NVLink桥接器上调出参考时钟发生器。仅仅在U11封装上连接两个销钉就能解决这个问题,尽管这会削弱U11所提供的任何监管或保护。如果你要连接由不同电源供电的 GPU,要小心,因为这会把 +3.3V 的轨道连接在一起,除非你有些 GPU 上没有 U11 插槽!如果你只在这对板子中的一块板子上接 U11,NVLink 桥接器就完全正常。
在 NVLink 启用的固件端,需要通过额外的主机端命令绕过 ROM 检查。我相信你的Clanker能搞明白;)
在研究NVLink解锁时,我还发现NVIDIA在GA100上的NVLink实现中有一些有趣的问题。我会再发一篇关于这个话题的博客文章,敬请期待!
未来方向
通过任意烧导火线,我们大多能解锁功能。一些安全敏感选项默认未爆炸,焚毁它们可能会为你打开有趣的立足点。但对我来说更有趣的是更深层次的故障状态,许多默认烧毁的安全敏感保险丝会被感知为未烧断,从而开启了像调试HS执行这样的路径,从而获得前所未有的内部访问权限。 有问题吗?有兴趣联系我或与我合作吗?给我发消息到blog@kate.land。请注意,我无法帮助你或他人解锁 GPU!
参考文献
- Jon Pry,《加密矿中的金丝雀:在GPU安全协处理器中击败堆栈保护》(2026)。
- Amogh Munikote,cmpunlocker(2026)。
- Otto Bittner 等,《被遗忘的电压故障威胁:Nvidia Tegra X2 SoC案例研究》(2021)。
- NVIDIA,US9230678B2:具有增强型无熔丝熔断结构的集成电路(2016年)。
- 台积电,TEF07F32X32HD18_PHRM_C180518电气保险丝数据手册,修订版120A(2018年)。
- hexkyz 和 SciresM,《Je Ne Sais Quoi – Falcons over the Horizon》(2021)。
- TechPowerUp,NVIDIA GA100 GPU 规格。
- GA100VFI源仓库。
注释
- 据我所知,在我检查过的 10 个 CMP 170HX 8 GB 版本中,只有一个出厂时只有 64 GB 可用内存,其余的都只有 80 GB 的可用帧缓冲。↩
- 尽管《加密矿坑中的金丝雀》论文声称10 GB的SKU上稳定可达80 GB,但实际上几乎没有哪款显卡能做到这一点,且确凿证据稀少。确实有可能确实有不少 10 GB 的 SKU 自带 80 GB 的配置,但据社区反馈,这一比例似乎非常低。大多数“不稳定”的80 GB解锁,都是通过L2缓存和真实40 GB帧缓冲区内存锯齿的组合来解释的。↩
- 由于170HX PCB缺少一个元件,启用NVLink需要非常小的硬件改装,我稍后会详细说。↩
- 未经测试。↩ ↩2 ↩3